Plan de reprise d'activité (PRA) : le guide pour PME en 2026
Un plan de reprise d'activité (PRA) décrit les procédures organisationnelles et techniques pour redémarrer et restaurer votre système d'information après un incident majeur. Pour une PME, il tient en quatre décisions : quels services relancer d'abord, en combien de temps, avec quelle perte de données tolérée, et à partir de quelle sauvegarde isolée. Un PRA n'a de valeur que s'il a été testé par une restauration réelle.
En bref:
- Le PRA vise à restaurer le système d'information après un incident majeur, alors que le PCA vise à maintenir les fonctions critiques pendant la crise.
- Le RTO fixe la durée maximale acceptable d'interruption et le RPO la quantité maximale de données que l'entreprise peut se permettre de perdre.
- La CNIL recommande de stocker au moins une sauvegarde sur un site géographiquement distinct et d'en isoler au moins une hors ligne.
- L'article 32 du RGPD prévoit des moyens de rétablir la disponibilité des données dans des délais appropriés et une procédure de test régulier des mesures de sécurité.
- En cas de violation présentant un risque pour les personnes, la notification à la CNIL doit intervenir si possible sous 72 heures, y compris lorsque seule la disponibilité des données est perdue.
Table des matières
- Qu'est-ce qu'un plan de reprise d'activité ?
- Quelle différence entre PCA et PRA ?
- Une PME est-elle vraiment concernée ?
- Comment construire un PRA en 4 étapes ?
- Comment fixer son RTO et son RPO ?
- Quelles sauvegardes prévoir pour que le PRA fonctionne ?
- Que faire dans les premières heures d'un rançongiciel ?
- Que demande le RGPD en matière de reprise et de notification ?
- Yundera : un serveur privé géré pour vos services et vos données
- Les erreurs les plus fréquentes qui font échouer un PRA
- Sources
- Questions fréquentes
Qu'est-ce qu'un plan de reprise d'activité ?
Un plan de reprise d'activité (PRA) est l'ensemble des procédures organisationnelles et techniques à suivre pour redémarrer et restaurer le système d'information après un incident majeur ayant entraîné un arrêt total ou partiel. Concrètement, il indique qui décide, quels services relancer d'abord, à partir de quelles données et dans quel ordre.
Dans une PME, ce document répond à des situations très concrètes :
- Rançongiciel : les fichiers et les serveurs sont chiffrés. Le plan précise comment repartir d'une sauvegarde antérieure à l'attaque, après avoir vérifié qu'elle n'est pas infectée.
- Panne matérielle : le serveur de fichiers ne démarre plus. Le plan indique où réinstaller le service, avec quel matériel et quelle copie des données.
- Sinistre dans les locaux : un incendie ou un dégât des eaux détruit le poste de travail, le serveur et le disque de sauvegarde posés à côté. Seule une copie conservée sur un site géographiquement distinct permet alors de repartir.
- Erreur humaine : un collaborateur supprime un dossier partagé ou écrase une base comptable. Le plan précise comment restaurer une version récente sans interrompre tout le reste.
Le PRA ne se résume donc pas à une sauvegarde : celle-ci fournit les données, le plan organise leur remise en service, avec des responsables, des priorités et un ordre de redémarrage établis avant l'incident.
Quelle différence entre PCA et PRA ?
Le plan de continuité d'activité (PCA) sert à continuer à travailler pendant la crise, alors que le PRA sert à remettre le système d'information en état après l'incident. Selon IT-Connect, le PCA vise à maintenir les fonctions critiques de l'entreprise en cas de perturbation, tandis que le PRA se concentre sur la reprise.
- PCA : garantir que les opérations essentielles se poursuivent, au besoin en mode dégradé.
- PRA : redémarrer et restaurer les systèmes touchés, puis revenir à un fonctionnement normal.
Prenons l'exemple fictif d'un cabinet comptable de quinze personnes dont le serveur de fichiers est chiffré par un rançongiciel. Son PCA prévoit de joindre les clients par téléphone depuis une liste imprimée, de traiter les échéances urgentes sur des postes sains et de reporter le reste. Son PRA décrit l'isolement du serveur, le choix d'une sauvegarde saine, la restauration des dossiers et les vérifications à faire avant la reprise. Les deux plans se complètent : Cybermalveillance.gouv.fr conseille d'ailleurs d'activer le PCA et le PRA lors d'une attaque, si l'organisation en dispose.
Conseil de pro : lorsque les moyens sont limités, nous recommandons de commencer par le PRA. Un mode dégradé permet de tenir quelques jours, mais sans restauration possible, l'entreprise ne retrouve ni ses données ni son activité normale. Ajoutez ensuite quelques procédures de continuité pour vos fonctions les plus critiques.
Une PME est-elle vraiment concernée ?
Oui : une PME est concernée dès que l'arrêt de son informatique empêche de facturer, de produire ou de servir ses clients. Selon le Panorama 2025 de l'ANSSI, tel que rapporté par Le Monde Informatique, 128 compromissions par rançongiciel ont été recensées en 2025, et les PME, TPE et ETI restent la catégorie la plus touchée.
Ce chiffre doit être lu avec prudence : il porte sur les incidents traités par l'ANSSI et ne mesure pas l'ensemble des attaques en France. Il ne permet donc pas d'estimer la probabilité qu'une entreprise soit visée, mais il montre que la petite taille ne protège pas.
Le rançongiciel n'est d'ailleurs pas le seul motif. Une panne de serveur, un sinistre dans les locaux ou une suppression accidentelle posent la même question. Pour savoir si un PRA est urgent chez vous, posez-vous trois questions :
- Dépendance : quelles tâches deviennent impossibles sans vos fichiers, votre messagerie ou votre logiciel métier ?
- Coût de l'arrêt : que perdez-vous après une journée d'interruption, puis après une semaine ?
- Autonomie : qui saurait restaurer vos données si votre référent informatique ou votre prestataire était injoignable ?
Si l'une de ces réponses vous met en difficulté, le sujet mérite d'être traité avant l'incident. Un PRA de PME peut rester simple : quelques pages claires, à condition qu'elles aient été testées.
Comment construire un PRA en 4 étapes ?
Pour construire un PRA, classez vos services critiques, fixez vos objectifs de reprise, isolez vos sauvegardes, puis testez la restauration. Cette méthode est notre synthèse pour une PME : chaque étape produit un livrable simple, qui alimente le plan final.
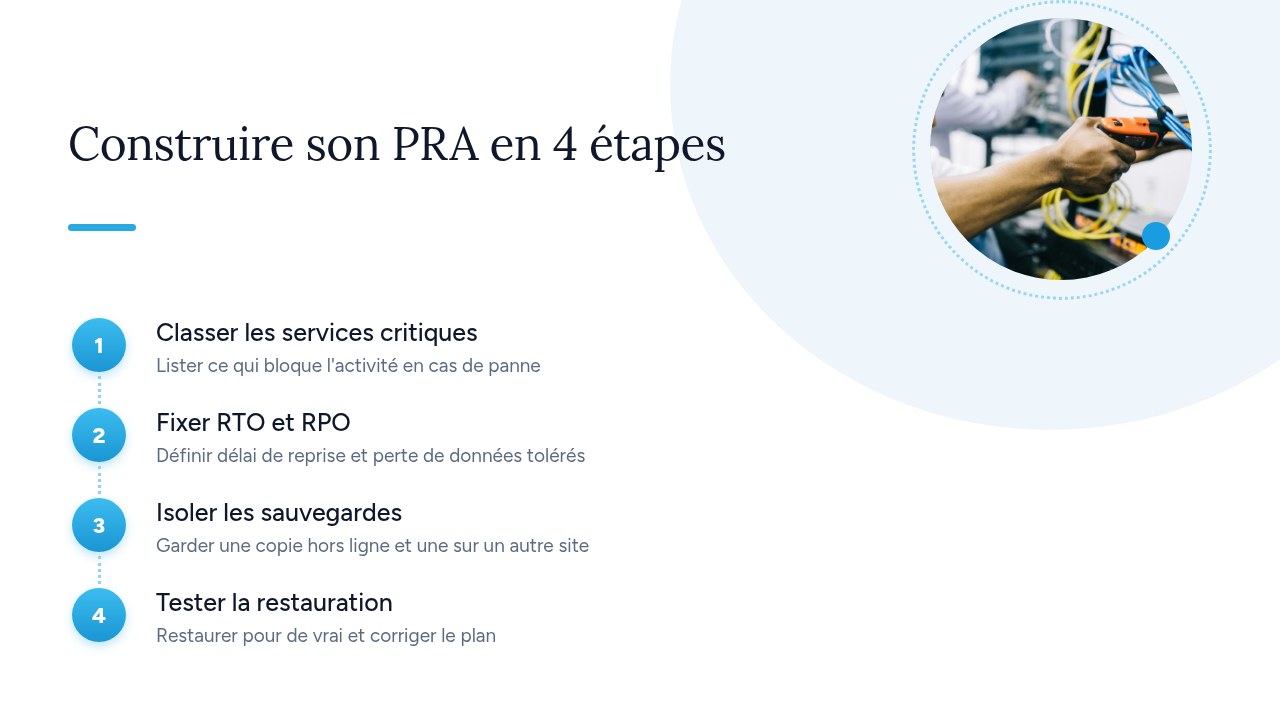
- Classer les services critiques : recensez vos applications et vos données, puis indiquez ce que leur arrêt bloque concrètement. Associez les responsables métier à ce classement. Livrable : une liste priorisée, avec l'ordre de redémarrage.
- Fixer RTO et RPO : pour chaque service, définissez la durée maximale d'interruption acceptable et la quantité maximale de données que vous pouvez perdre. Livrable : un tableau d'objectifs validé par la direction.
- Isoler les sauvegardes : la CNIL recommande de stocker au moins une sauvegarde sur un site géographiquement distinct et d'en isoler au moins une hors ligne. Livrable : un inventaire des copies indiquant leur contenu, leur emplacement, leur fréquence et leur responsable.
- Tester la restauration : restaurez réellement un service prioritaire, chronométrez l'opération et comparez le résultat à vos objectifs. La CNIL conseille de tester régulièrement l'intégrité des sauvegardes et la capacité à les restaurer. Livrable : un compte rendu de test, avec les écarts constatés et les corrections à apporter.
Conservez ensuite ces quatre documents ensemble, avec les contacts utiles, dans un endroit accessible même si votre réseau est hors service : une version imprimée suffit souvent.
Comment fixer son RTO et son RPO ?
Pour fixer votre RTO et votre RPO, estimez service par service ce que coûtent une heure d'arrêt et une heure de données perdues, puis retenez le seuil au-delà duquel la perte devient inacceptable. D'après IT-Connect, le RTO est la durée maximale acceptable pour restaurer un système après une interruption, et le RPO la quantité maximale de données que l'entreprise peut se permettre de perdre.
Voici trois exemples purement illustratifs, à adapter à votre activité :
- Facturation : si un arrêt de deux jours retarde les encaissements et qu'il est difficile de ressaisir une journée de factures, visez par exemple un RTO de 24 heures et un RPO de 4 heures.
- Messagerie : si les échanges clients s'arrêtent presque aussitôt, visez par exemple un RTO de 4 heures et un RPO de 24 heures.
- Archives : si elles sont rarement consultées et peu modifiées, un RTO de 5 jours et un RPO de 7 jours peuvent suffire.
Le RPO détermine directement la fréquence de sauvegarde : l'intervalle entre deux sauvegardes ne doit pas le dépasser. Avec un RPO de 4 heures, une sauvegarde quotidienne ne convient donc pas, puisqu'elle peut faire perdre jusqu'à une journée de données.
Conseil de pro : faites valider ces objectifs par la direction, avec leur coût. Plus le RTO et le RPO sont courts, plus la solution de sauvegarde et de reprise demande de moyens. Vérifiez ensuite le RTO retenu lors d'un test réel de restauration.
Quelles sauvegardes prévoir pour que le PRA fonctionne ?
Un PRA a besoin de sauvegardes fréquentes, dont au moins une copie sur un autre site et une copie hors ligne, et dont la restauration est régulièrement testée. Les recommandations de la CNIL offrent une bonne base de travail :
- Fréquence : sauvegardez souvent. La CNIL indique qu'il peut être opportun de prévoir des sauvegardes incrémentales quotidiennes et des sauvegardes complètes à intervalles réguliers. Ajustez ce rythme selon le RPO de chaque service.
- Éloignement : stockez au moins une sauvegarde sur un site géographiquement distinct du site d'exploitation. Un incendie dans vos locaux ne doit pas détruire à la fois les données et leurs copies.
- Isolement : gardez au moins une sauvegarde hors ligne, déconnectée du réseau de l'entreprise.
- Règle 3-2-1 : conservez 3 copies des données, sur 2 supports différents, dont 1 hors ligne.
- Vérification : testez régulièrement l'intégrité des sauvegardes et votre capacité à les restaurer.
L'isolement est le point le plus souvent décisif face à un rançongiciel. Si les sauvegardes restent sur les mêmes systèmes que les données, la CNIL prévient qu'une telle menace peut s'attaquer aux unes comme aux autres. Un disque ou un partage réseau connecté en permanence peut donc être chiffré en même temps que le serveur, et votre PRA n'a alors plus de point de départ.
Conseil de pro : pour chaque copie, posez-vous une question simple : un attaquant qui contrôle votre réseau pourrait-il l'atteindre ou la supprimer ? Si la réponse est oui, cette copie ne compte pas comme isolée.
Que faire dans les premières heures d'un rançongiciel ?
Dans les premières heures d'un rançongiciel, isolez d'abord le réseau, protégez vos sauvegardes et prévenez votre informaticien, avant de lancer toute restauration. La fiche réflexe de Cybermalveillance.gouv.fr permet de dégager la séquence suivante :
- Couper Internet : déconnectez le réseau attaqué pour bloquer toute communication de l'attaquant avec votre réseau interne.
- Alerter : prévenez immédiatement votre service ou votre prestataire informatique, si vous en avez un.
- Protéger les sauvegardes : débranchez celles qui sont connectées au réseau pour éviter leur destruction.
- Activer les secours : mettez en œuvre vos solutions de secours pour assurer les services indispensables, et déclenchez votre PCA et votre PRA si vous en disposez.
- Ne pas payer la rançon : rien ne garantit que vous récupérerez vos données, ni que celles qui ont pu être dérobées ne seront pas publiées ou utilisées à des fins frauduleuses.
- Restaurer : repartez d'une sauvegarde antérieure à l'attaque, après avoir vérifié qu'elle n'est pas infectée.
Ce dernier point demande de ne pas se précipiter : restaurer une copie déjà compromise peut relancer l'infection. C'est aussi pour cela que votre inventaire des copies doit indiquer les dates de sauvegarde et rester accessible hors du réseau touché.
Conseil de pro : imprimez cette séquence avec les numéros de vos contacts clés. Le jour de l'attaque, vos fichiers et votre messagerie peuvent être inaccessibles. Attribuez aussi à l'avance chaque action à une personne et à un suppléant.
Que demande le RGPD en matière de reprise et de notification ?
Le RGPD n'impose pas de document intitulé « PRA », mais il exige des mesures de sécurité adaptées au risque, qui peuvent notamment inclure des moyens de reprise, et encadre la notification des violations. L'article 32 §1 du RGPD cite notamment trois types de mesures, selon ce qui est approprié :
- Disponibilité et résilience : des moyens de garantir la confidentialité, l'intégrité, la disponibilité et la résilience constantes des systèmes et des services de traitement (point b).
- Rétablissement : des moyens de rétablir la disponibilité des données personnelles et l'accès à celles-ci dans des délais appropriés après un incident physique ou technique (point c).
- Tests : une procédure pour tester, analyser et évaluer régulièrement l'efficacité des mesures de sécurité (point d).
Pour la notification, l'article 33 §1 prévoit que le responsable du traitement prévient l'autorité de contrôle dans les meilleurs délais et, si possible, 72 heures au plus tard après avoir pris connaissance de la violation, sauf si celle-ci n'est pas susceptible d'engendrer un risque pour les droits et libertés des personnes. En cas de retard, il doit en donner les motifs.
Une perte de disponibilité constitue bien une violation selon la CNIL, au même titre qu'une perte d'intégrité ou de confidentialité : des données personnelles rendues inaccessibles par un rançongiciel peuvent donc être concernées, même sans fuite constatée. Si l'enquête n'est pas terminée, la CNIL admet une notification initiale, suivie d'une notification complémentaire dès que les informations sont disponibles.
Conseil de pro : intégrez à votre PRA le nom de la personne chargée d'évaluer le risque et de notifier la CNIL. Documentez aussi l'incident en interne : la CNIL l'exige pour les violations de données personnelles.
Yundera : un serveur privé géré pour vos services et vos données
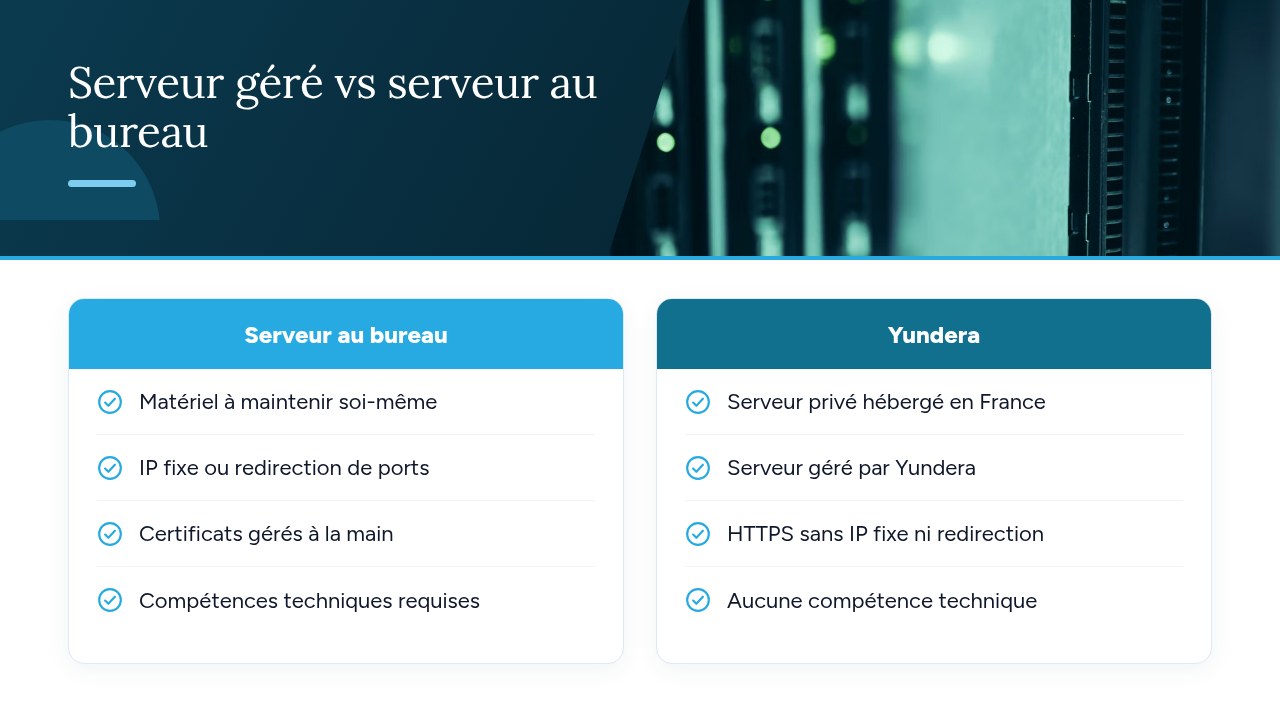
Yundera répond à une partie du problème : l'exploitation d'un serveur privé pour vos applications et vos données, sans avoir à l'administrer vous-même. Ce Personal Cloud Server géré est hébergé en France et dédié à un seul client. Des applications open source prêtes à l'emploi (stockage de fichiers, photos, hébergement de site web, outils bureautiques et autres) s'installent en un clic depuis un app store. Chacune est accessible sur votre propre domaine en HTTPS, sans IP fixe, redirection de ports ni configuration manuelle de certificats. Vos données restent sur votre serveur : Yundera ne les collecte ni ne les revend. Aucune compétence technique n'est requise, car Yundera gère le serveur.
Ce serveur ne constitue pas pour autant un PRA à lui seul. Il revient toujours à la PME de définir ses priorités, de fixer son RTO et son RPO, de conserver des copies isolées et de tester ses restaurations. Pour organiser ces copies, vous pouvez vous appuyer sur notre article consacré à la règle 3-2-1 de sauvegarde. Si vous retenez cette option, intégrez le serveur à votre liste de services critiques et à vos tests, comme n'importe quel autre élément de votre système d'information.
Pour connaître les offres et les tarifs, consultez la page des serveurs privés Yundera.
Les erreurs les plus fréquentes qui font échouer un PRA
Les erreurs qui font le plus souvent échouer un PRA sont des sauvegardes mal isolées et une restauration jamais testée : la CNIL met justement en garde contre des sauvegardes conservées sur les mêmes systèmes que les données et rappelle de tester régulièrement leur restauration. D'expérience, nous voyons aussi revenir quatre écueils :
- Plan inaccessible : rangé uniquement sur le réseau, il est chiffré avec le reste.
- Objectifs théoriques : un RTO et un RPO fixés sans les métiers ne reflètent pas les vrais besoins.
- Plan figé : les applications, les contacts et les prestataires changent, pas le document.
- Notification oubliée : personne ne sait qui évalue le risque ni qui prévient la CNIL.
Si vous ne deviez faire qu'une chose cette semaine, programmez un test de restauration d'un service critique. Chronométrez-le et notez ce qui bloque : ce sera le point de départ le plus concret de votre PRA.
— Yundera
Sources
- Sécurité : Sauvegarder | CNIL
- Notifier une violation de données personnelles | CNIL
- CHAPITRE IV - Responsable du traitement et sous-traitant | CNIL
- Rançongiciel ou ransomware : que faire si votre organisation est victime d'une attaque ? - Assistance aux victimes de cybermalveillance
- Un niveau de menaces toujours très élevé en 2025 selon l'Anssi - Le Monde Informatique
- Informatique - PRA et PCA : pourquoi et comment ?
Questions fréquentes
Quelle est la différence entre un PCA et un PRA ?
Le PCA vise à maintenir les fonctions critiques de l'entreprise pendant la perturbation, au besoin en mode dégradé. Le PRA décrit les procédures pour redémarrer et restaurer le système d'information après l'incident.
Un plan de reprise d'activité est-il obligatoire pour une PME ?
Le RGPD n'impose pas de document intitulé « PRA ». Il prévoit toutefois des mesures de sécurité adaptées au risque, qui peuvent notamment inclure des moyens de rétablir la disponibilité des données dans des délais appropriés. D'autres obligations peuvent s'appliquer selon le secteur ou les contrats de l'entreprise : vérifiez votre situation.
Que signifient RTO et RPO ?
Le RTO (Recovery Time Objective) est la durée maximale acceptable pour restaurer un système après une interruption. Le RPO (Recovery Point Objective) est la quantité maximale de données que l'entreprise peut se permettre de perdre, et il détermine la fréquence de sauvegarde nécessaire.
À quelle fréquence faut-il tester un PRA ?
Les textes consultés ne fixent pas de fréquence unique : la CNIL et l'article 32 du RGPD parlent de tests réguliers. Nous recommandons au minimum un test de restauration d'un service critique par an, ainsi qu'après tout changement important du système d'information. Adaptez ce rythme à la criticité de vos services.
Faut-il payer la rançon après une attaque par rançongiciel ?
Non, Cybermalveillance.gouv.fr recommande de ne pas payer la rançon. Le paiement ne garantit ni la récupération des données, ni le fait que les données dérobées ne seront pas publiées ou utilisées à des fins frauduleuses. Privilégiez la restauration depuis une sauvegarde antérieure à l'attaque, après avoir vérifié qu'elle n'est pas infectée.
Plan de reprise d'activité (PRA) : le guide pour PME en 2026